 NukeViet
Nội dung báo cáo lỗi cho rằng tính năng upload file remote của module quản lý file đang cho phép tải lên tệp và truy cập được.
Đây là một báo cáo sai, tính năng upload các tệp tin từ local lẫn remote là một tính năng bình thường, cho phép các quản trị viên tải tệp lên và có thể truy cập trực tiếp ví dụ như tải lên tệp đính kèm trong bài viết để tải về, tải lên ảnh minh họa để hiển thị. Hệ thống có kiểm soát loại file, mime của tệp trong quá trình upload và không cho phép giải nén các tệp nén để có thể phát sinh mã độc ngoài ý muốn.
Bạn có thể không cần làm gì, tuy nhiên cũng nên cần kiểm tra lại cấu hình kiểu kiểm tra file tải lên là “Mạnh” nếu có thể, việc để kiểu kiểm tra file tải lên càng yếu thì càng mất an toàn. Để kiểm tra cần đăng nhập quản trị với quyền tối cao, truy cập vào mục Quản lý File > Cấu hình upload và đảm bảo chọn như ảnh
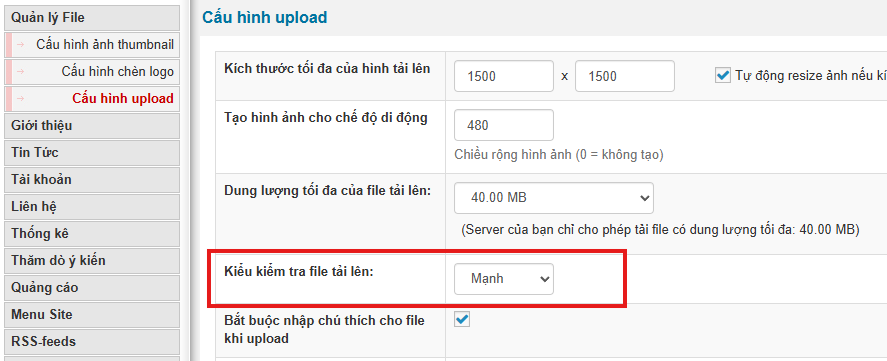
Trong trường hợp bạn không thể chọn Mạnh, hãy chọn các mức gần mạnh nhất có thể. Nguyên tắc kiểm tra file tải lên của các kiểu bạn có thể đọc thêm tại đây
Nội dung báo cáo lỗi chỉ ra tại tính năng upload gói ứng dụng của module ứng dụng trong quản trị đang kiểm tra lỏng lẻo dẫn đến có thể giải nén tệp php ngang hàng với thư mục gốc, thông qua đó tạo được các tệp có thể thực thi ngay trên trình duyệt.
Đây là một báo cáo lỗi đúng, tuy nhiên không thể khai thác trong điều kiện bình thường để gây mất an toàn cho website. Mỗi website chỉ có duy nhất một tài khoản quản trị tối cao có thể làm được việc này cho nên để khai thác chỉ có hai phương án: Một là quản trị tối cao tự dùng tài khoản của mình để thực hiện thao tác dẫn đến lỗi này (đây là cách mà hacker sử dụng), hai là để mất tài khoản quản trị tối cao. Tình huống để mất tài khoản quản trị tối cao thì hầu như không có phương pháp nào có thể bảo vệ được website cho dù không có lỗ hổng này.
Lỗ hổng này đã được xử lý trong bản phát hành NukeViet 4.5.06 ngày 20/06/2024 bạn có thể cập nhật ngay phiên bản NukeViet nếu chưa cập nhật. Ngoài ra để đảm bảo an toàn tối đa hãy kiểm tra một số bước sau:
Giữ an toàn tối đa cho tài khoản quản trị tối cao
Một số biện pháp bảo vệ:
Yêu cầu xác thực hai bước trong khu vực quản trị
Đây là cơ chế bảo vệ hữu hiệu trong trường hợp tài khoản quản trị bị lộ mật khẩu. Để bật tính năng này hãy đăng nhập quản trị tối cao, vào Cấu hình > Thiết lập an ninh. Tại mục Yêu cầu xác thực đăng nhập hai bước tại chọn “Khu vực quản trị” hoặc “Tất cả”. Mục Các phương thức xác nhận hai bước được phép trong quản trị hãy chọn các phương thức theo nhu cầu và lưu lại.
Tắt hoàn toàn tính năng cài đặt gói ứng dụng
Nếu website của bạn đã chạy ổn định, không có nhu cầu cài đặt thêm bớt các gói ứng dụng hãy tắt hoàn toàn bằng cách mở tệp config.php tìm dòng $global_config['extension_setup'] = 3; sửa số 3 thành số 0. Điều này sẽ ngăn chặn toàn bộ việc can thiệp vào file các module / block/ giao diện dẫu cho tài khoản quản trị bị đánh cắp.
Nội dung báo cáo lỗi chỉ ra tại tính năng download, upload của module extension có chứa code không an toàn dẫn đến việc có thể thực thi lệnh thông qua chuỗi POST gửi lên. Lỗ hổng này là chính xác và nó cũng đã được giải quyết ở NukeViet 4.5.06 ngày 20/06/2024. Cách xử lý và phòng ngừa tương tự với CVE bên trên CVE-2024-36531
Tác giả: Phan Tấn Dũng
Những tin cũ hơn
 Cảnh báo PHP2Shell: lỗ hổng RCE nghiêm trọng trong PHP
 DauThau.info - Một sản phẩm công nghệ phát triển trên nền tảng NukeViet
 Thông báo phát hành NukeViet 4.6.02
Thông báo phát hành NukeViet 4.6.01
 Cộng đồng nghiên cứu bảo mật đồng hành cùng NukeViet bảo vệ hạ tầng số Việt Nam
Thông báo phát hành NukeViet 4.6.00
 Thông báo bảo mật dòng NukeViet 4.5.x